Privacy Mode an, Kundencode rein, fertig?
Leider nicht ganz. Der Schalter entscheidet, ob Cursor mit deinem Code trainiert. Ob dein Tarif überhaupt einen Auftragsverarbeitungsvertrag (AVV) hat, ob das Agenten-Terminal deine .env-Datei liest und wie lange ein Cloud Agent dein Repository aufhebt, regelt er nicht.
Mit KI programmiere ich seit Mitte 2023, damals noch mit Cursor. Seit Mitte 2025 arbeite ich mit Claude Code und habe damit über 800 Stunden verbracht. Beim Datenschutz stellen sich in beiden Werkzeugen dieselben Fragen, nur die Schalter heißen anders.
Deshalb bekommst du hier zuerst die Antworten auf einen Blick. Danach richtest du Cursor in 7 Schritten so ein, dass du ihn für Kundencode datenschutzkonform nutzen kannst, soweit das an Tarif und Einstellungen liegt.
- Cursors AVV gilt für Teams und Enterprise, nicht für Einzeltarife. Soll Cursor personenbezogene Daten in deinem Auftrag verarbeiten, ersetzt Privacy Mode diesen Vertrag nicht.
- Privacy Mode verhindert Training mit deinem Code. In Teams ist er standardmäßig an; erzwinge ihn als Admin, wenn Mitglieder ihn nicht abschalten dürfen. Inhalte erreichen trotzdem Cursor und Modellanbieter.
- Cloud Agents benötigen eine eigene Prüfung. Chats bleiben standardmäßig bis zur Löschung; Admins ausgewählter Enterprise-Teams mit frühem Zugang können die Chat-Aufbewahrung auf 90 Tage begrenzen. Die Cloud-Doku nennt für VM-Snapshots 30 Tage nach letzter Aktivität.
Cursor-Datenschutz auf einen Blick
Du nutzt Cursor auf einem von drei Wegen, mit einem Einzeltarif, mit einem Team- oder Enterprise-Konto oder mit einem eigenen API-Schlüssel. Jeder Weg beantwortet die Fragen, die bei Kundencode zählen, ein bisschen anders:
Für die Aufbewahrung brauchst du die Regeln je Funktion und Datenart. „k. A.“ bedeutet keine fehlende Speicherung. Bei personenbezogenen Daten im Auftrag ist der passende AVV nötig; Privacy Mode ersetzt ihn nicht.
1. Wähle einen Tarif mit AVV
Seit dem 12. Oktober 2026 gibt es Cursor als kostenlosen Tarif (Free), als Individual-Tarife in den Stufen Plus (8 $), Premium (30 $), Super (100 $) und Ultra (200 $) pro Monat, als Teams ab 30 $ pro Nutzer und als Enterprise. Die früheren Stufen Hobby, Pro und Pro+ sind abgelöst. Auf der Preisseite sieht das so aus:
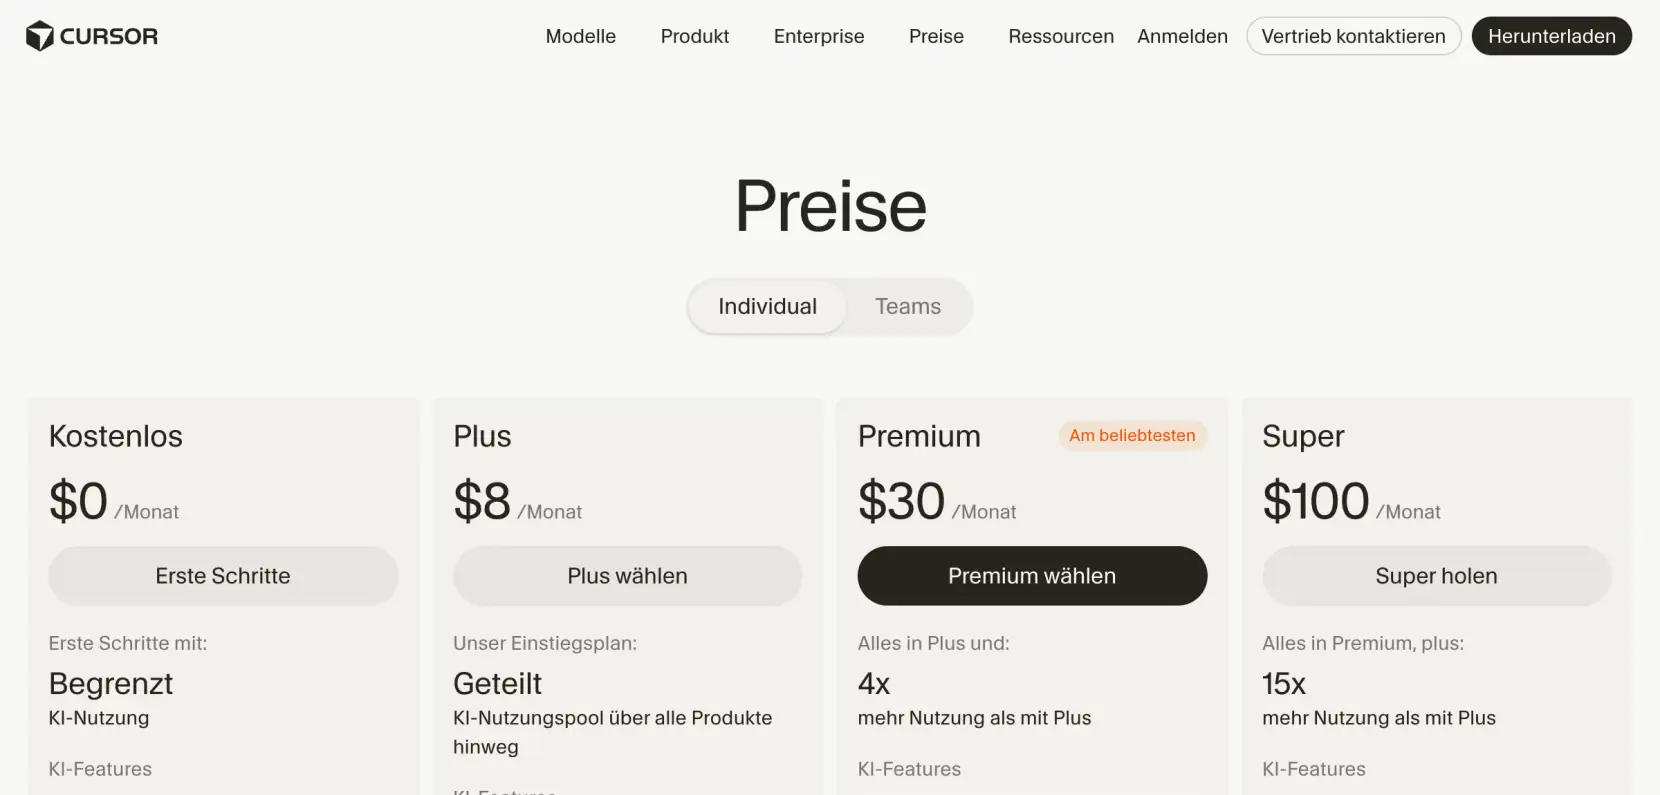
Den Unterschied, der für den Datenschutz zählt, findest du dort nicht. Er steht in Cursors Privacy-Hilfe, und die ist eindeutig. Das Data Processing Addendum (DPA, das englische Gegenstück zum AVV) gilt für Teams- und Enterprise-Kunden. Für Einzeltarife gilt es ausdrücklich nicht, dort regelt nur die Datenschutzerklärung den Umgang mit deinen Daten.
Für Kundenprojekte, bei denen Cursor personenbezogene Daten im Auftrag verarbeitet, würde ich Teams oder Enterprise prüfen. Ein Individual-Tarif wie Premium mit Privacy Mode bietet den Cursor-AVV nicht. Quellcode ohne Personenbezug ist gesondert zu beurteilen; Vertraulichkeit und Kundenvereinbarungen gelten weiterhin.
Das Cursor-DPA enthält Standardvertragsklauseln (Modul 2). Für neue Unterauftragsverarbeiter gelten normalerweise 30 Geschäftstage Vorankündigung; bei dringenden Änderungen sieht der Vertrag eine Mitteilung binnen zehn Geschäftstagen danach vor. Prüfe die Liste im Trust Center und das Verfahren zum Widerspruch.
Der AVV ist ein Teil der Prüfung. Ob Cursor mit deinem Code trainiert, hängt zusätzlich am Privacy Mode.
2. Schalte Privacy Mode vor dem ersten Prompt ein
Öffne die Cursor-Einstellungen und wähle „General“. In der Agents-Ansicht öffnest du sie über das Zahnrad. Unter General > Privacy > Privacy Mode klickst du auf „Configure“ und wählst „Privacy Mode“. Entscheidend ist das Häkchen bei dieser Auswahl.
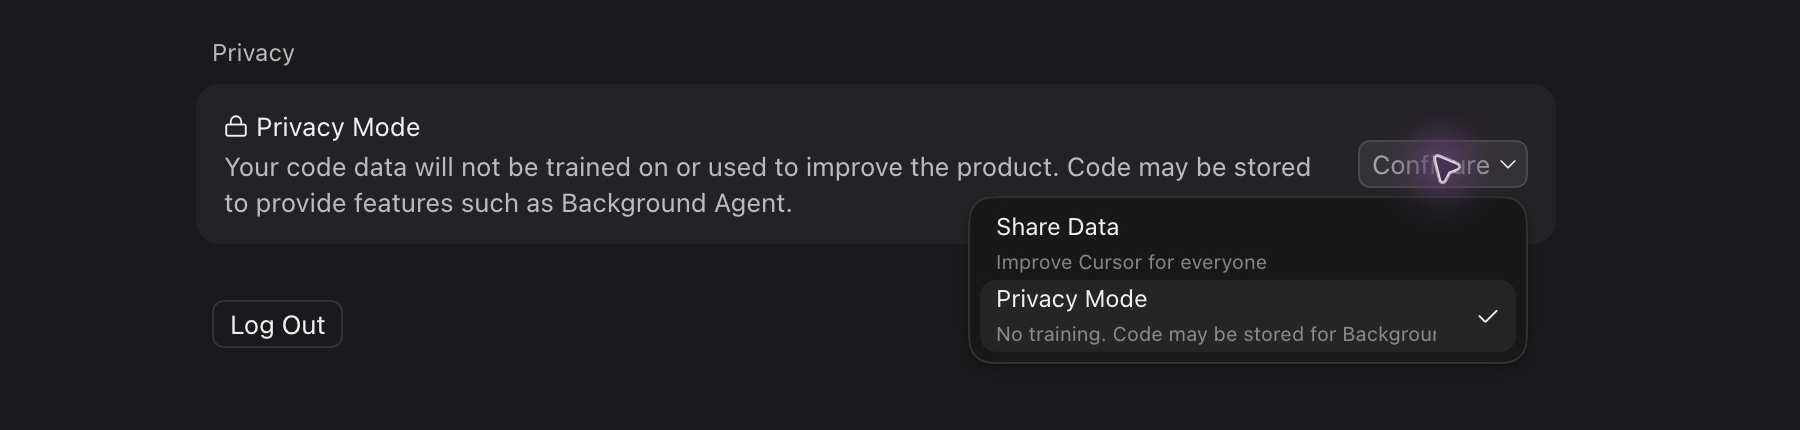
In Teams ist Privacy Mode für alle Mitglieder ab Werk eingeschaltet. Admins können ihn unter cursor.com/dashboard für die ganze Organisation erzwingen, dann kann ihn niemand mehr abschalten. Für die Individual-Tarife nennt Cursor keinen solchen Standard. Schau deshalb in den Einstellungen nach, bevor du das erste Kundenprojekt öffnest.
Warum das so wichtig ist, sagt Cursor auf seiner Seite zur Datennutzung recht offen. Ist Privacy Mode aus, darf Cursor Codebase-Daten, Prompts, Editor-Aktionen und Code-Schnipsel speichern und damit seine Modelle trainieren.
Mit Privacy Mode trainiert Cursor nicht mit deinem Code. Seine ZDR-Vereinbarungen mit Modellanbietern gelten für unterstützte Modelle und Anfragen. Sie sind keine Zusage gegen jede Speicherung; die unten beschriebenen Modell- und Missbrauchsausnahmen sowie BYOK prüfst du separat.
Allerdings:
Lokal wird dadurch nichts. Prompts und der benötigte Codekontext gehen weiterhin an Cursor und an Modellanbieter wie OpenAI, Anthropic und Google. Dazu kommen zwei Ausnahmen, die du kennen solltest.
Cursor und andere Modellanbieter können Risiko-Klassifikatoren einsetzen, um Verstöße gegen Nutzungsregeln zu erkennen. Lösen deine Prompts oder Gespräche einen Missbrauchsfilter aus, können die Daten zur Untersuchung gespeichert und nach den jeweiligen Aufbewahrungsregeln gelöscht werden.
Manche Modelle verlangen außerdem eine Speicherung beim Anbieter und fallen damit aus der ZDR-Zusage heraus. Diese Modelle sind ab Werk aus und brauchen die Freigabe eines Admins.
Privacy Mode regelt also, was mit deinen Daten passiert, nachdem sie Cursor erreicht haben. Was überhaupt dort ankommt, bestimmt dagegen dein Projektordner.
Die aktuelle Suchdokumentation beschreibt einen lokalen Instant-Grep-Index. Sein Aufbau lädt laut Cursor weder Dateipfade noch Code hoch. Öffnet Agent einen Treffer, kann dessen Dateiinhalt trotzdem in eine Modellanfrage gelangen.
Cursor beschreibt daneben in einem Forschungsbeitrag serverseitige semantische Indizes. Ein technischer Beitrag zur Indizierung nennt dafür Datei-Uploads, Dateinamen, SHA-256-Hashes, Codeabschnitte und zwischengespeicherte Embeddings (Vektordarstellungen).
Eine allgemeine Löschfrist für den Index oder Embedding-Cache nennt Cursor dort nicht.
3. Halte Geheimnisse mit .cursorignore aus dem Kontext
Eine .cursorignore im Projekt soll Dateien aus Agent-, Tab- und @-Kontext ausschließen. Cursor garantiert damit keinen vollständigen Schutz; sie ist keine Dateizugriffssperre. Die Ignore-Dokumentation beschreibt .gitignore-Muster. Ein Startpunkt für typische Geheimnisdateien ist dieses Beispiel.
.env
.env.*
**/credentials.json
**/secrets.json
**/*.pem
**/id_rsa
private-data/
Ergänze danach die Ordner deines Projekts, in denen Testdaten, Exporte oder Datenbank-Dumps liegen. Eine gepackte Sicherung im Projektordner kann genau die Kundendaten enthalten, die du aus dem sichtbaren Code längst entfernt hast.
.env-Datei per Terminal aus, landet ihr Inhalt über die Toolausgabe doch beim Modell.Produktionszugänge gehören in einen Secret-Store, den der Agentenprozess nicht lesen darf. Nur außerhalb des Projektordners zu liegen, verhindert keinen Terminalzugriff. Begrenze außerdem geerbte Zugangsdaten und Prozessrechte.
4. Bremse Terminal und MCP-Server
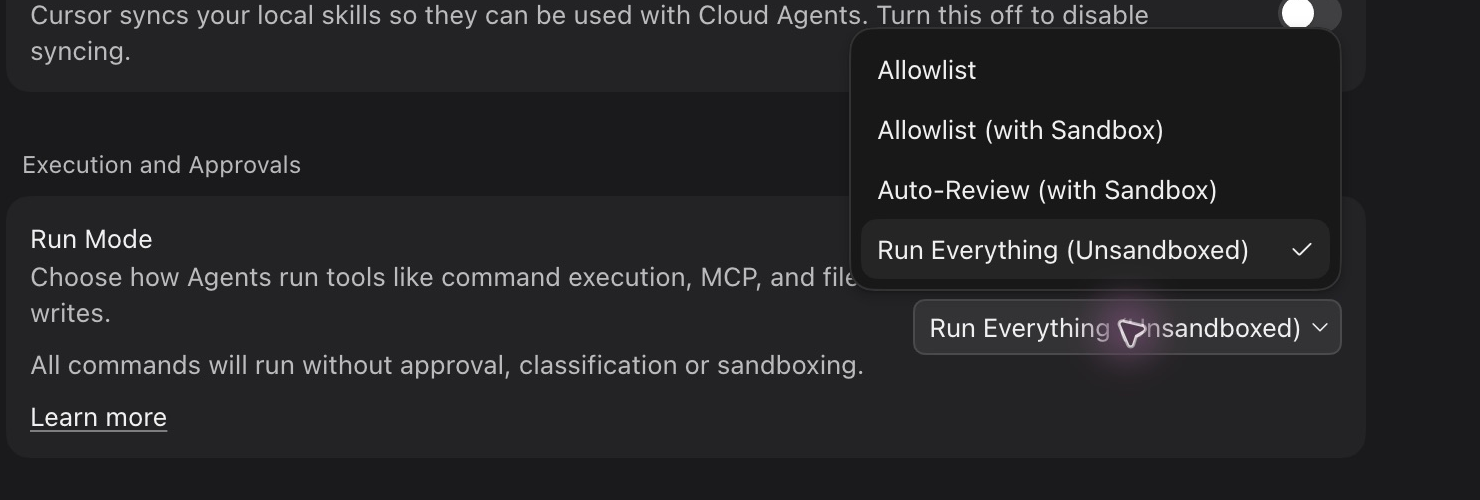
Im Terminal kann der Agent Dateien lesen, Programme starten und Daten übertragen. Die Freigaben findest du unter Cursor Settings > Agents > Approvals & Execution, in etwas älteren Versionen heißt der Bereich „Execution and Approvals“. Aktuelle Run Modes sind „Auto-review“, „Allowlist“ und „Run Everything“. „Ask Every Time“ ist für neue Nutzer abgelöst; eine leere Allowlist bildet Rückfragen bei jedem Aufruf nach.
Die Hardening-Anleitung empfiehlt Auto-review mit Sandboxing und nennt Auto-review eine Leitplanke nach bestem Bemühen. Laut der Run-Modes-Doku laufen freigegebene Shell-Befehle sowie Fetch- und MCP-Aufrufe außerhalb der Sandbox. Der Klassifikator arbeitet auf Cursors Backend mit kleinen, von Cursor verwalteten Modellen (derzeit Gemini 3.5 Flash Lite, ersatzweise Claude 4.5 Haiku), kann lokale Read- und Suchwerkzeuge nutzen und ist laut Cursor keine Sicherheitsgrenze. Er kann Fehler machen, also Aufrufe zulassen, die du blockiert hättest.
Für Kundenprojekte würde ich „Run Everything“ vermeiden. Prüfe die tatsächlich erfassten Befehle und Datei- sowie Netzwerkrechte.
Hier ist „Run Everything (Unsandboxed)“ ausgewählt. Für die Sandbox-Empfehlung oben wählst du die sichtbare Alternative „Auto-Review (with Sandbox)“:
Bei MCP-Servern und Erweiterungen fragst du dich bei jedem einzelnen, wo er läuft und welche Daten er bekommt. Der Vertrag mit Cursor deckt keinen fremden Toolanbieter ab. Damit dein Team diese Freigaben versteht, hilft dir die Einordnung zur KI-Kompetenzpflicht bei der Schulung.
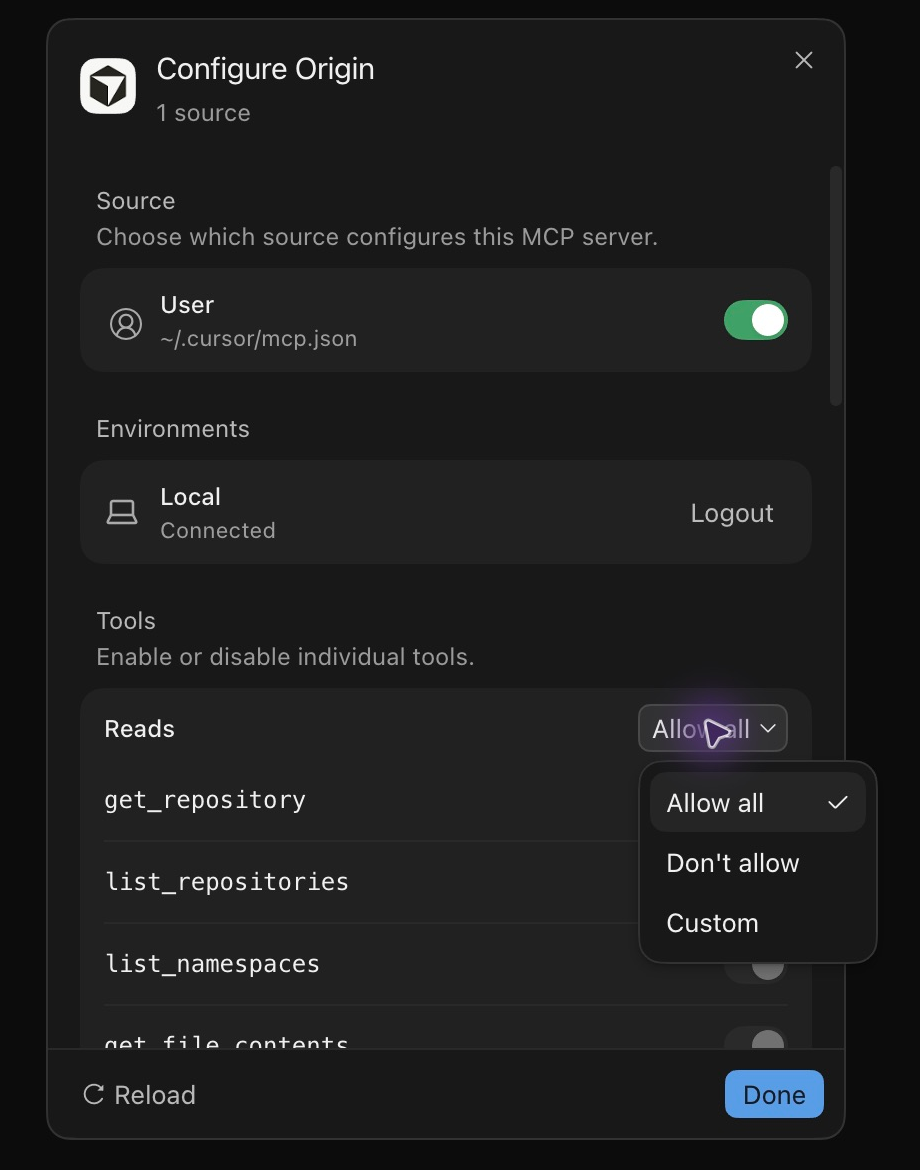
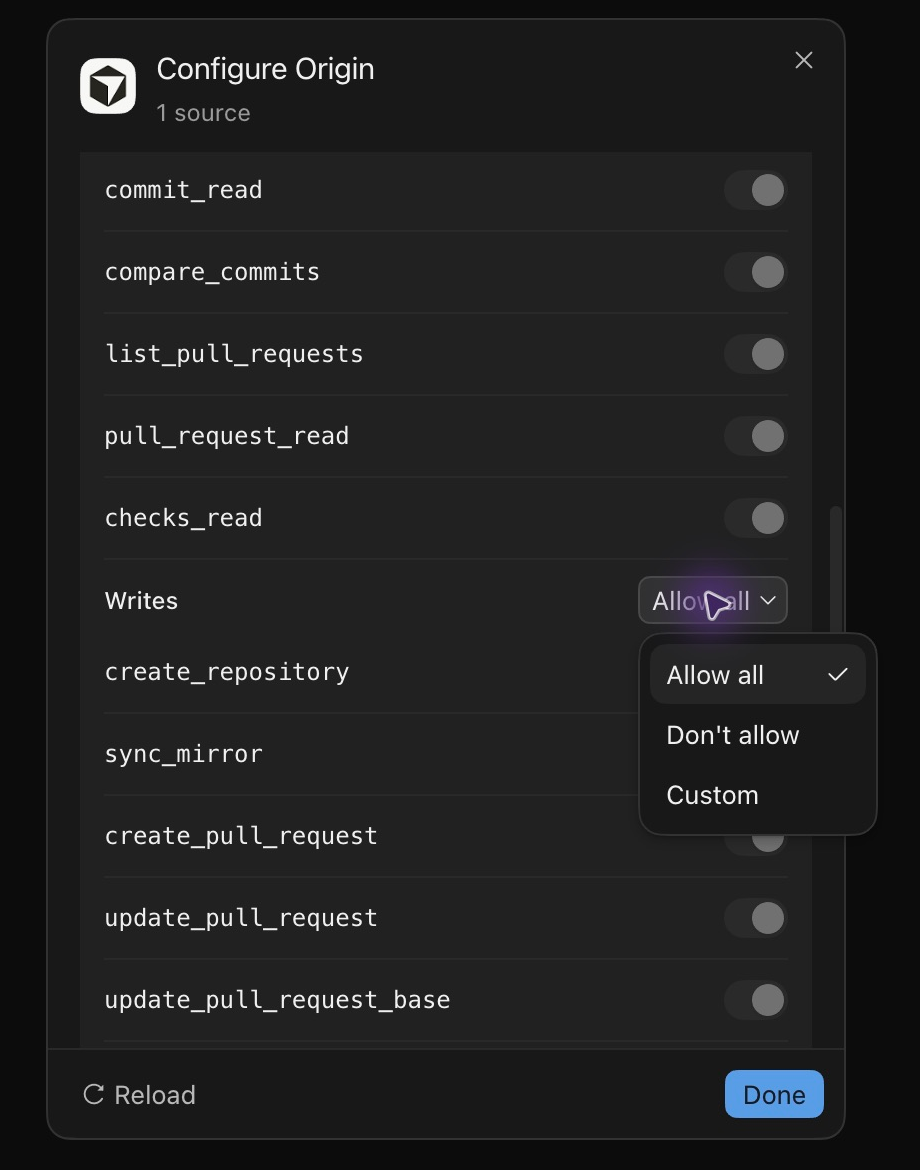
Cursor trennt die MCP-Freigaben für Lese- und Schreibwerkzeuge. In beiden Menüs ist in dieser Aufnahme „Allow all“ ausgewählt; „Don’t allow“ und „Custom“ stehen ebenfalls bereit. Zu sehen ist der Beispielserver „Origin“ unter Customize > MCPs > Server > Tools:
Gegen ein neugieriges Terminal hilft kein Vertrag. Gegen den Umweg über Cursors Server hilft übrigens auch kein eigener API-Key.
5. Verlass dich nicht auf den eigenen API-Key
Viele hoffen, mit einem eigenen API-Schlüssel (BYOK, „Bring Your Own Key“) an Cursor vorbei direkt mit OpenAI oder Anthropic zu sprechen. Unter Cursor Settings > Models klappst du „API Keys“ auf. Dort findest du das Eingabefeld und den Schalter zum Verwenden des Schlüssels beim passenden Anbieter:
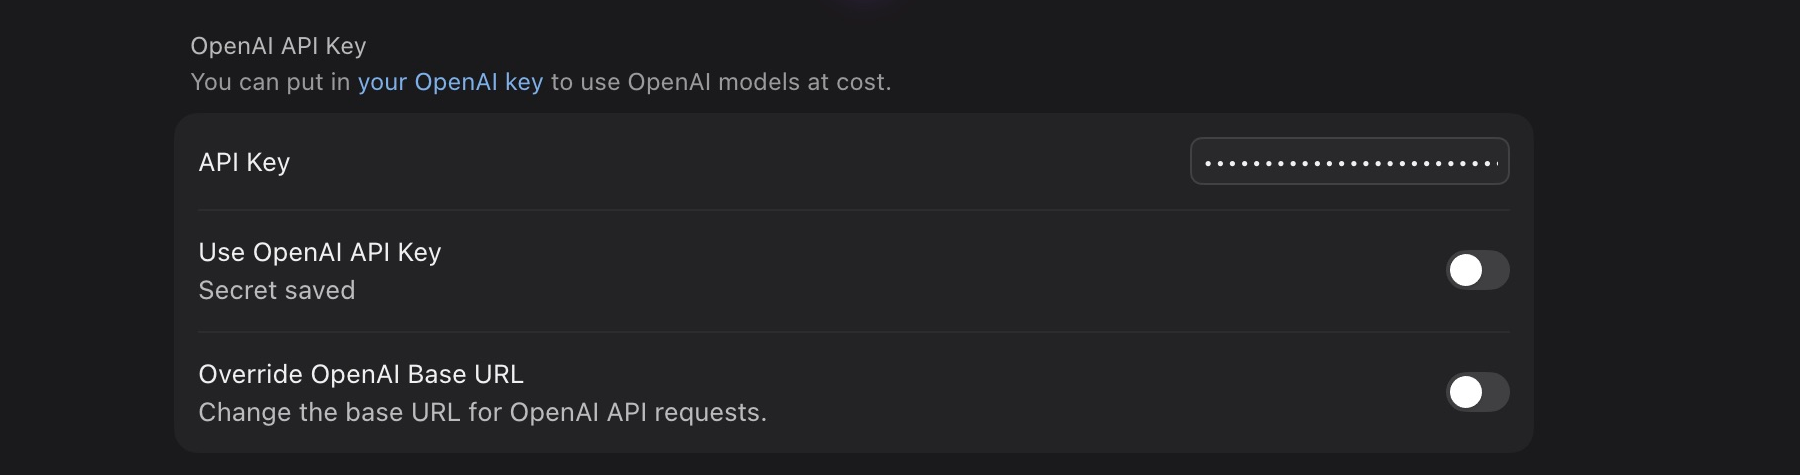
BYOK ändert die Abrechnung, umgeht aber nicht Cursors Backend. Laut API-Key-Dokumentation entsteht dort weiterhin der endgültige Prompt; auf Cursors Servern wird der Schlüssel nach der Anfrage nicht gespeichert. Cursors ZDR-Vereinbarungen gelten für BYOK nicht. Prüfe sowohl die Verarbeitung bei Cursor als auch Vertrag, Modell und Speicherregeln deines Anbieters.
Beim Datenstandort sieht es ähnlich aus. Laut Governance-Dokumentation können Enterprise-Kunden eine reine US-Residenz buchen, bei der Inferenz, Verarbeitung und Speicherung für unterstützte Funktionen in den USA bleiben. Für die EU und Großbritannien gibt es auf Anfrage nur Inferenz in der Region. Eine breitere EU-Abdeckung ist laut Cursor in Arbeit.
Von der US-Residenz ausgenommen sind unter anderem BYOK, eigene Modell-Gateways, die Anmeldung über WorkOS sowie MCP-Server und Integrationen. Ein Schlüssel aus einem EU-Projekt deines Anbieters verlegt Cursor also nicht nach Europa.
Wer ohnehin OpenAI-Modelle nutzt, landet mit Codex in einem anderen Vertrag, die Codex-Datenschutzanleitung erklärt dessen Schalter. Noch mehr Daten verlassen deinen Rechner, sobald ein Cloud Agent das ganze Repository klont.
6. Gib Cloud Agents erst nach einer eigenen Freigabe frei
Ein Cloud Agent arbeitet nicht auf deinem Laptop, sondern in einer virtuellen Maschine in Cursors Cloud. Dort liegen das geklonte Repository, installierte Abhängigkeiten, deine Secrets und ein Netzwerkzugang. Wie lange welche Daten bleiben, zeigt Cursors Sicherheitsübersicht für Cloud Agents:
Wie lange Cursor welche Daten aufhebt
Die Arbeitsumgebung räumt Cursor automatisch ab, sobald ein Lauf ruht. Für VM-Snapshots nennen die spezifische Cloud-Dokumentation und die Hardening-Seite 30 Tage ab letzter Aktivität; Start oder Wiederaufnahme setzt die Frist neu. Konversationen speichert Cursor ab Werk unbegrenzt, bis du sie löschst. Secrets und Tokens bleiben, bis du sie entfernst.
Die Delete Agent API löscht Transkript und Artefakte, nicht die Snapshots. Laut der Cloud-Agent-Dokumentation können Admins ausgewählter Enterprise-Teams mit freigeschaltetem frühem Zugang die Aufbewahrung von Konversationen auf 90 Tage begrenzen.
Was Privacy Mode bei Cloud Agents ändert
Die Sicherheitsübersicht beschreibt Cloud Agents mit Privacy Mode und ohne Training durch Cursor. Die Konfigurationsseite erwähnt jedoch auch Starts mit ausgeschaltetem Privacy Mode. Prüfe und erzwinge den Modus vor jedem Start; Einschalten während eines Laufs ändert dessen Modus laut Cursor nicht.
Den älteren „Legacy Privacy Mode“ unterstützen Cloud Agents nicht, weil sie Code und Umgebung während des Laufs in der Cloud speichern müssen.
Privacy Mode und eine gespeicherte Unterhaltung schließen sich also nicht aus.
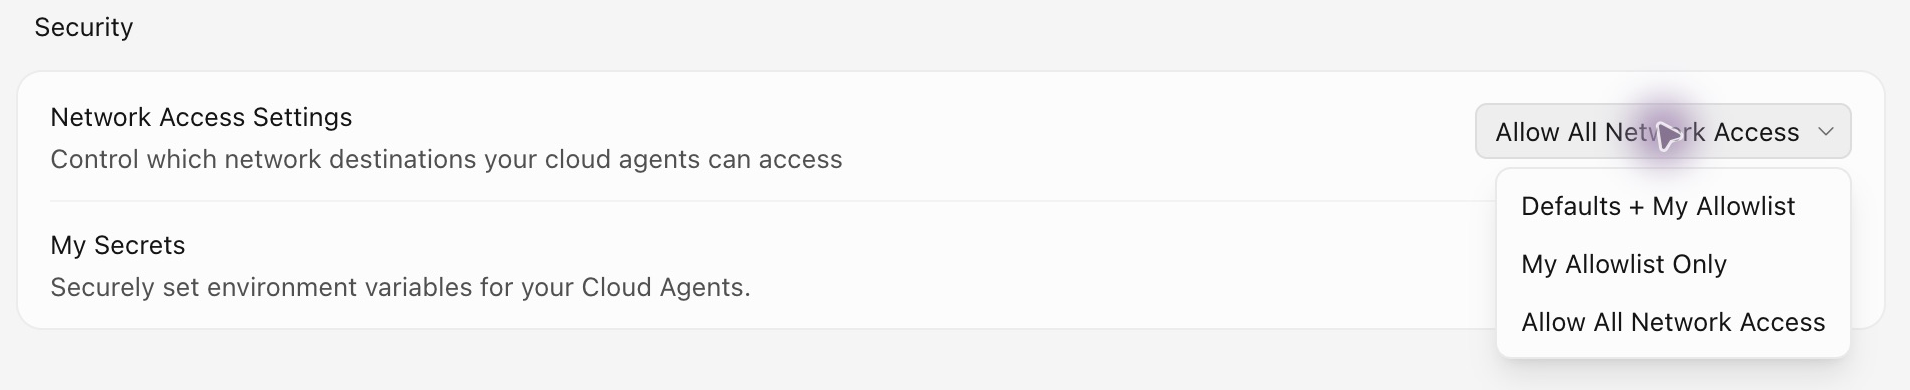
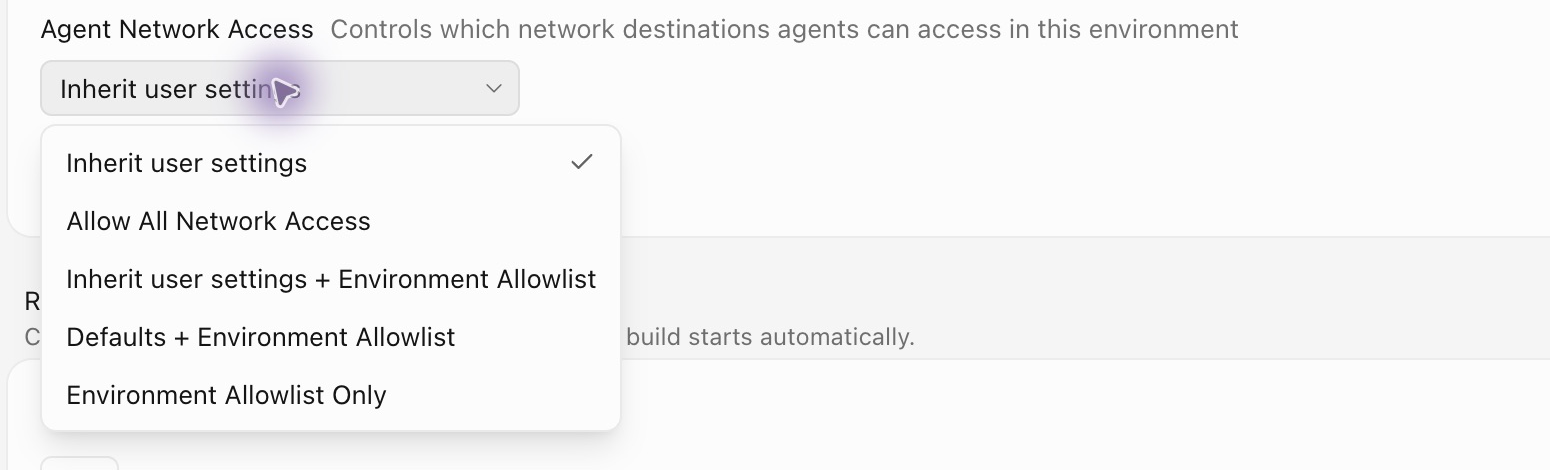
Dazu kommt das Netz. Cloud Agents haben ab Werk Internetzugang und führen Terminalbefehle selbstständig aus. Über die Netzwerkeinstellungen begrenzt du ausgehende Verbindungen auf eine Allowlist, bei Bedarf für die ganze Organisation.
Auf Kontoebene ist „Allow All Network Access“ ausgewählt. In der Cloud-Umgebung ist „Inherit user settings“ gewählt. Beide Menüs bieten auch Zulassungslisten für Netzwerkziele an:
Mit Self-Hosted Machines laufen Dateiänderungen, Terminal und lokale MCP-Server auf einer Maschine, die du selbst verwaltest. Agenten-Loop, Inferenz und Planung bleiben aber bei Cursor, und Dateiinhalte, Toolausgaben und Artefakte können dorthin gelangen.
Fünf Fragen vor der Freigabe
Bevor du Cloud Agents für ein Kundenprojekt einschaltest, solltest du diese Fragen beantworten können:
- Welche Repositories darf die Git-Integration klonen?
- Welche Testzugänge bekommt die Umgebung, und welche Daten öffnen sie?
- Welche externen Hosts darf der Agent erreichen?
- Wer im Team sieht Unterhaltungen und Artefakte?
- Wann löschst du Unterhaltungen, und wer entfernt nicht mehr benötigte Secrets?
Fehlen dir die Antworten, würde ich Cloud Agents für dieses Projekt sperren und erst einmal nur den lokalen Agenten nutzen. Ob deine Einstellungen dann wirklich greifen, zeigt dir erst ein kleiner Test.
7. Teste alles mit einem Dummy-Repository
Lege ein Testprojekt ohne echte Kundendaten an. Es enthält eine normale Beispieldatei und eine Datei mit erfundenem Inhalt, die in der .cursorignore steht. So siehst du, was durchrutscht, ohne ein echtes Geheimnis zu riskieren. Danach gehst du in dieser Reihenfolge vor:
- Kontrolliere Konto, Organisation, Privacy Mode und das ausgewählte Modell.
- Frag den Agenten nach dem Inhalt der ignorierten Datei, ohne Terminal.
- Wiederhole die Frage mit Terminal und jedem MCP-Server, den du freigeben willst.
- Schau dir an, welche Befehle Auto-review ohne Rückfrage ausführt.
- Teste Cloud Agents getrennt, inklusive Git-Rechten, Allowlist und Löschung.
Notiere zu jedem Punkt Einstellung, Cursor-Version und Ergebnis. Rutscht die ignorierte Datei an einer Stelle durch, sperrst du genau diese Funktion, bis du sie umgestellt und erneut getestet hast. Eine zusätzliche Bitte an den Agenten im Chat ersetzt keine technische Grenze.
Was die DSGVO darüber hinaus verlangt
Die Schritte reduzieren bestimmte technische Risiken. Zusätzlich prüfst du Rollen, Rechtsgrundlage, nötigen AVV, Betroffenenrechte, Transfers außerhalb des EWR und gegebenenfalls eine DSFA. Die allgemeinen Anforderungen stehen im DSGVO-Abschnitt.
Cursor, Claude Code und Codex im Datenschutz-Vergleich
Wenn du gerade zwischen den drei großen Coding-Agenten abwägst, hilft dir dieser Vergleich der wichtigsten Datenschutzwerte:


Für ChatGPT Edu verweist OpenAI auf eine eigene Student Data Privacy Agreement. Prüfe den Vertrag deiner Hochschule gesondert.
Die Details findest du in den Anleitungen zu Claude Code und Codex.
Mein Fazit
Für personenbezogene Kundendaten im Auftrag brauchst du einen passenden Vertrag und eine Prüfung des gesamten Einsatzes. Privacy Mode und begrenzter Kontext sind Bausteine. Cloud Agents verlagern zusätzlich Repository-Arbeit und gespeicherte Daten auf Cursor-Infrastruktur. Prüfe ihre Rechte, Netzwerkwege und Löschung getrennt und nach relevanten Änderungen erneut.
Öffne jetzt Cursor Settings > General und schau, ob unter „Privacy Mode“ die gleichnamige Auswahl aktiv ist. Das dauert keine Minute und ist die Einstellung, die am meisten verändert.